NAW / PRODUCTS 03
IMAGE: AI生成ビジュアル
PRODUCTS / PRODUCTS
AWSがStrands BoxをDeveloper Previewで公開 — OS隔離とDogwoodポリシーでAIエージェントを統制
AWSはAIエージェント向けサンドボックスStrands BoxをDeveloper Previewとして公開した(2026年10月7日、Apache 2.0)。macOS SeatbeltなどのOS隔離に、履歴を参照できるポリシー言語Dogwoodの実行エンジンを組み合わせ、ファイル・シェル・ネットワーク・MCP操作をハーネス外から統制する。
コーディング支援や自作ハーネスが確認なしで全操作を承認する「YOLOモード」で動く現状に、AWSが統制側の答えを出した。AWSは2026年10月7日(米国時間)、AIエージェント向けサンドボックスStrands BoxをDeveloper Previewとして公開した。Apache 2.0ライセンスのオープンソースで、OSレベルの隔離とポリシー言語Dogwoodによるきめ細かい制御を組み合わせる。本稿はAWS公式ブログとGitHubリポジトリで確認できる範囲に限定する。
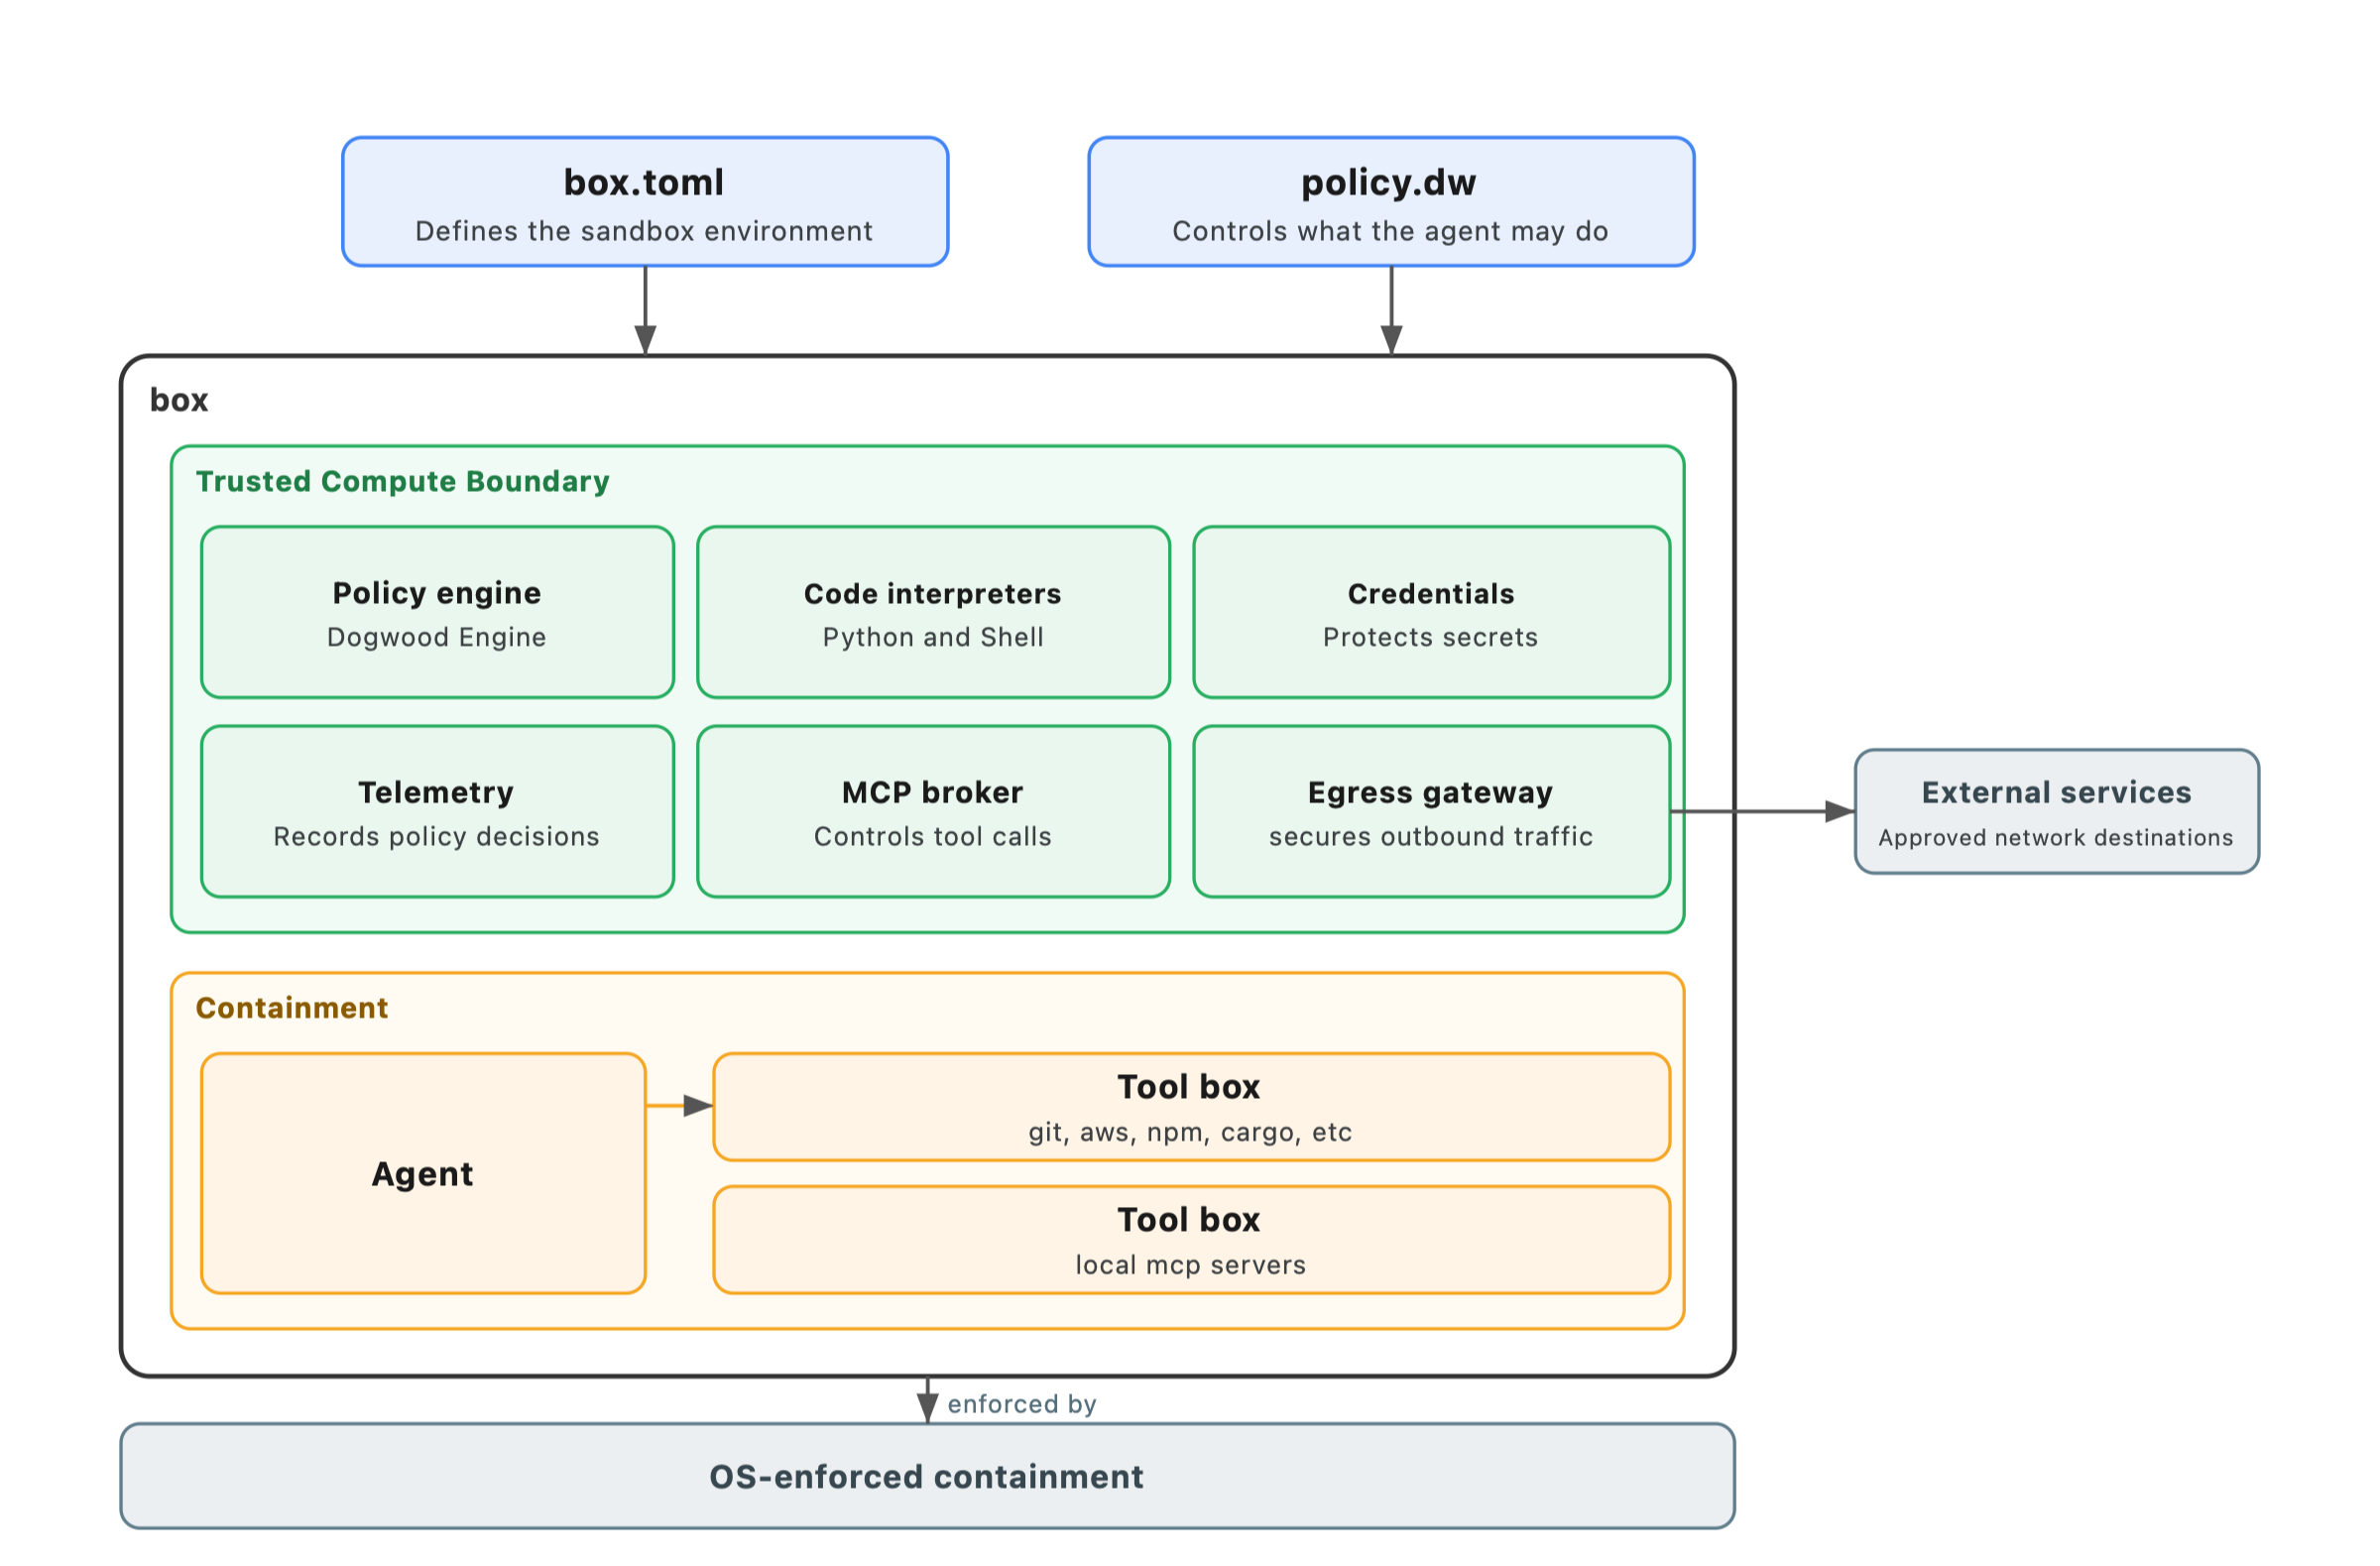
出典: Introducing Strands Box: AI agent sandboxes powered by Dogwood — AWS Open Source Blog
2層構造 — 隔離の境界とポリシーの判断を分離
- 隔離(containment): macOS SeatbeltなどのOS機能で、エージェントが到達できるファイルやネットワークを定義する。到達可能性の厳格な境界である。
- ポリシー(policy): Dogwood言語で書かれたルールをDogwood Local Engineが評価し、要求された操作と記録済み履歴に対して許可・拒否を判定する。Boxにエンジンが組み込まれ、実行中のエージェントを包む形で強制される。
- 実行ポイント: ネットワークegressゲートウェイ(全外部通信が通るプロキシ)、Pythonインタプリタ、Shellインタプリタ、MCPサーバー用ブローカーの4か所で操作を検知・判定する。
- 内蔵インタプリタ: Strands ShellとPython向けMontyを採用し、ファイルアクセスやネットワーク呼び出しを横取りしてポリシー判定に回す。両者はBox自身のプロセス内(サンドボックス外)で動き、エージェントからはローカルソケット経由で通常のbash・python3・MCPコマンドとして見える。
- 設計思想: コンテナやmicroVMのようなゲストOSを別途用意せず、開発者の既存環境の中で動かす。隔離だけでは「到達できる道具で何をしてよいか」を決められないため、ポリシー層を重ねる構成である。
履歴を見るルール — 何をしたかで許可が変わる
- 統一イベント: シェル経由でもPython経由でも、ファイル読み取りは
fs:read、HTTP要求はhttp:requestとして同一形式で報告される。実行ポイント間でイベント履歴を共有するため、道具をまたいだ条件が書ける。 - ルール例(公式記載): 顧客データ用ディレクトリの読み取り後に外部へのHTTP要求を遮断する、障害対応中のSlack投稿を10分あたり3件までに制限する(調査自体は続行できる)など。順序や回数の条件も指定できる。
- 認証情報の注入: egressゲートウェイが経路上の実シークレットを付与する方式で、エージェントにはプレースホルダーのトークンだけを渡す。実シークレットはエージェント環境に入らない。対応方式はBearerトークン、カスタムヘッダー、HTTP Basic、クエリパラメータ、AWS SigV4(エージェント外で取得したAWS認証情報で署名)である。
- ハーネス非依存: 設定(
box.toml)とポリシー(policy.dw)は特定ハーネスに縛られず、エージェントアプリケーション間で共通に使える。公式の実行例ではStrandsハーネスを用い、AWS CLIでCloudWatchログを読むオンコール要員エージェントを想定している。
構成と制限 — box.tomlとpolicy.dw、現時点の適用範囲
- 構成ファイル:
box.tomlが実行環境(コマンド、作業ディレクトリ、直接のファイルアクセス、利用可能なツール、MCPサーバー、認証情報バインド)を、policy.dwがDogwoodルールを記述する。 - 適用範囲の注意:
box.tomlで直接許可したパス(ハーネス内蔵の読み取り道具が開く作業ディレクトリ等)はコンテインメント側の境界で守られ、ポリシー履歴には現れない。AWSは将来的にポリシーの適用範囲を広げ、一元的な統制点にする方針で、macOS 27のEndpoint Security追加機能の採用に言及している。 - 実装と言語: GitHubリポジトリ(strands-agents/box)の記載ではRust製で、Apple silicon上のmacOSに対応し、Linux対応を予定している。
- 範囲の注意: 性能評価や他サンドボックスとの比較数値は公式ブログの記載範囲外のため、本稿では扱わない。導入手順の詳細は公式の getting-started ガイドを参照のこと。