NAW / COMPUTE 06
IMAGE: AI生成ビジュアル
COMPUTE / INFRASTRUCTURE
Google DeepMind、Private AI Computeにサーバー側メモリ — 鍵は端末保持、クラウドでも端末並みの秘匿性へ
Google DeepMindは2026年9月23日、Private AI Computeに永続的なサーバー側メモリ層を追加する技術更新を公開した。復号鍵は利用者の端末だけが保持し、クラウドの隔離環境(セキュアエンクレーブ)内でのみ一時復号する設計で、デバイスをまたぐ長期記憶と端末並みの秘匿性の両立を狙う。技術概要の更新と独立監査の結果もあわせて示した。
Google DeepMindは2026年9月23日、クラウド側でパーソナルAIの長期記憶を実現する「Private AI Compute」の技術更新として、秘匿性を保ったサーバー側メモリの仕組みを公開した。クラウドの計算力を借りながら、個人データの保護水準は端末内処理と同等に保つ設計が柱だ。デバイスをまたぐ継続的な支援(スマートグラスで見た組立説明をノートPCで再開する等)を想定している。以下は同社公式ブログの整理であり、提供時期などの未公表事項は断定しない。
設計 — 鍵は端末に、データは暗号化保管、一時復号は隔離環境内のみ
出典: Advancing Private AI Compute with secure, server-side memory(Google DeepMind)
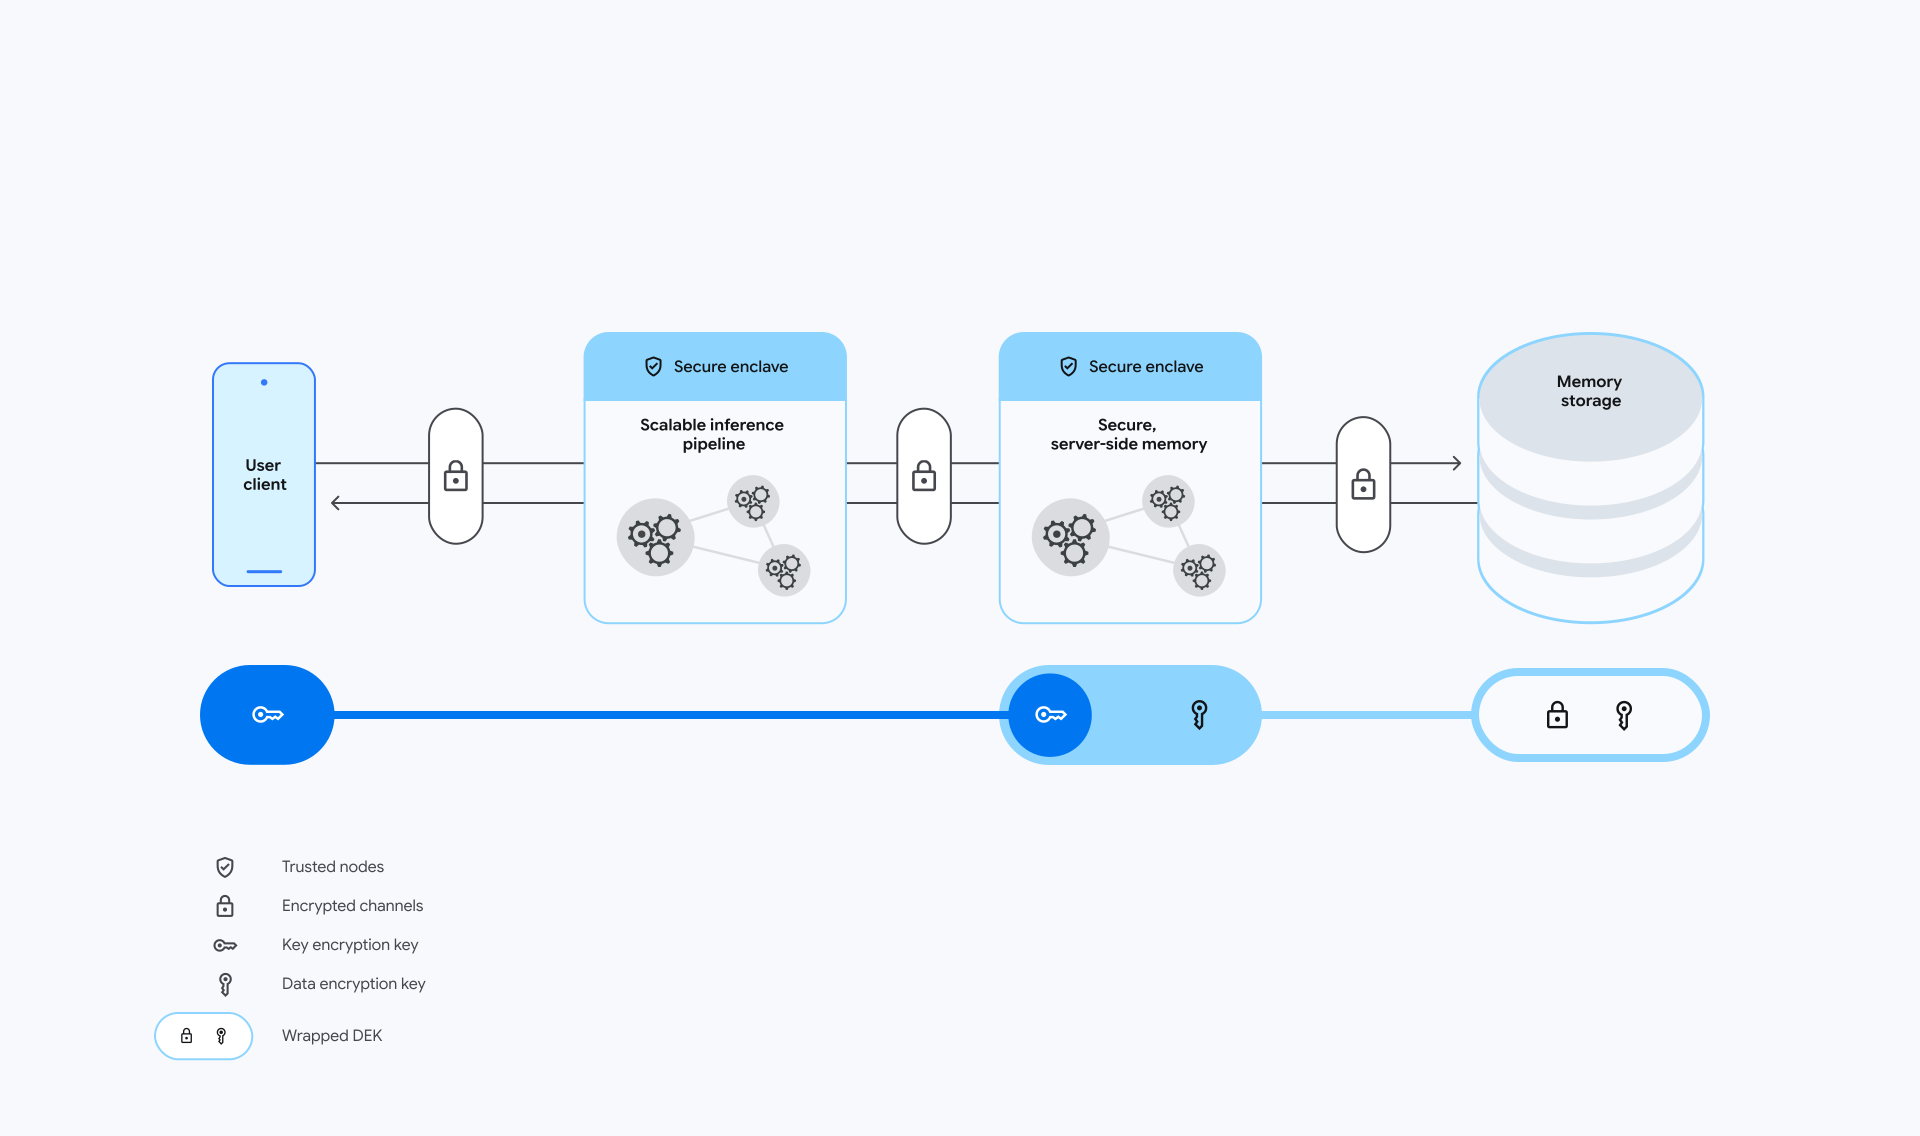
- クラウド上の安全な金庫: 新しい永続メモリ層は、支援に必要な情報を専用の暗号化ストレージに封印する。一方、その復号に必要な鍵は利用者本人の端末だけが保持し、Googleを含む第三者はデータにアクセスできない設計としている
- 処理の流れ: モデルが情報を必要とする際、端末認証済みのエンドツーエンド暗号化チャネルでクラウドの隔離環境(セキュアエンクレーブ)に接続する。隔離メモリ内で一時的に復号して要求を処理し、新しい文脈を保存して直ちに再暗号化する
- 構成要素: ハードウェア強制のセキュアエンクレーブ、暗号化チャネル、端末由来の暗号鍵で保護されたユーザー別データベースを組み合わせる
- 背景の課題: 従来のPrivate AI Computeを含む業界の同様技術は「ステートレス」で、処理終了とともに文脈を消去していた。好み等の事実リスト保存では、デバイス横断の豊かな継続体験には不十分として、クラウド規模で文脈を安全に保持する方式が必要だったと説明している
検証可能性 — 技術概要・公開記録・独立監査で透明性を確保
- 技術文書の更新: 更新版のPrivate AI Computeテクニカルブリーフを公開し、システム構成・セキュリティ証明・検証プロトコルの確認を広く呼びかけている
- 改ざん検知可能な公開記録: サーバーソフトウェアの真正性・未改変を端末側が個人データ送信前に検証できる、改ざん検知可能な公開記録(public record)を用意した
- 独立監査: 大手サイバーセキュリティ企業による独立監査の結果を含む技術手法の更新も提供したとしている(監査法人名は公表文に記載なし)
- 開発体制: Google DeepMind、Platforms & Devices、Core、Cloudの各チームの共同開発としている
位置づけ — オンデバイスの秘匿性をクラウド規模の記憶へ
- 狙い: フロンティア級モデルが必要とする計算量を端末単体では賄えない中、クラウドの力を借りつつ、個人データを「端末から出ていないかのように」保護する方式と位置づけている
- 想定体験: ノートPCとスマートグラス、モバイルとウェブの間で複雑な会話や作業を引き継ぐ、切れ目のない支援を可能にする設計としている
- 段階の整理: 今回は将来の永続メモリ機能を可能にするアーキテクチャの技術更新という位置づけで、具体的な製品提供の開始日は公表文に記載がない。実装の詳細は技術概要の確認が前提になる