

IMAGE: AI生成ビジュアル
PRODUCTS / GitHub
GitHub、高影響操作に「proof of presence」要求を追加 — Enterprise Cloudで公開プレビュー
GitHubは2026年9月24日、Enterprise Cloudで高影響操作の前にインタラクティブな再認証またはMFAチャレンジを要求できる「proof of presence」を公開プレビューとして提供開始した。対象はEntra IDをSSOのIdPに使うマネージドユーザー(EMU)企業。sudo modeの拡張で、侵害されたセッションやトークンの悪用抑止が狙い。
GitHubは2026年9月24日、Enterprise Cloudのアカウントで高影響操作の前にインタラクティブな再認証または多要素チャレンジを要求できる「proof of presence」を公開プレビューとして提供開始した。GitHubのsudo modeをエンタープライズ向けに拡張するもので、盗まれたセッションクッキーや長寿命トークンが近年のサプライチェーン攻撃に登場していることを背景に、操作の瞬間に「本物の正規の人間が行為している」ことを確認する狙いだとしている。
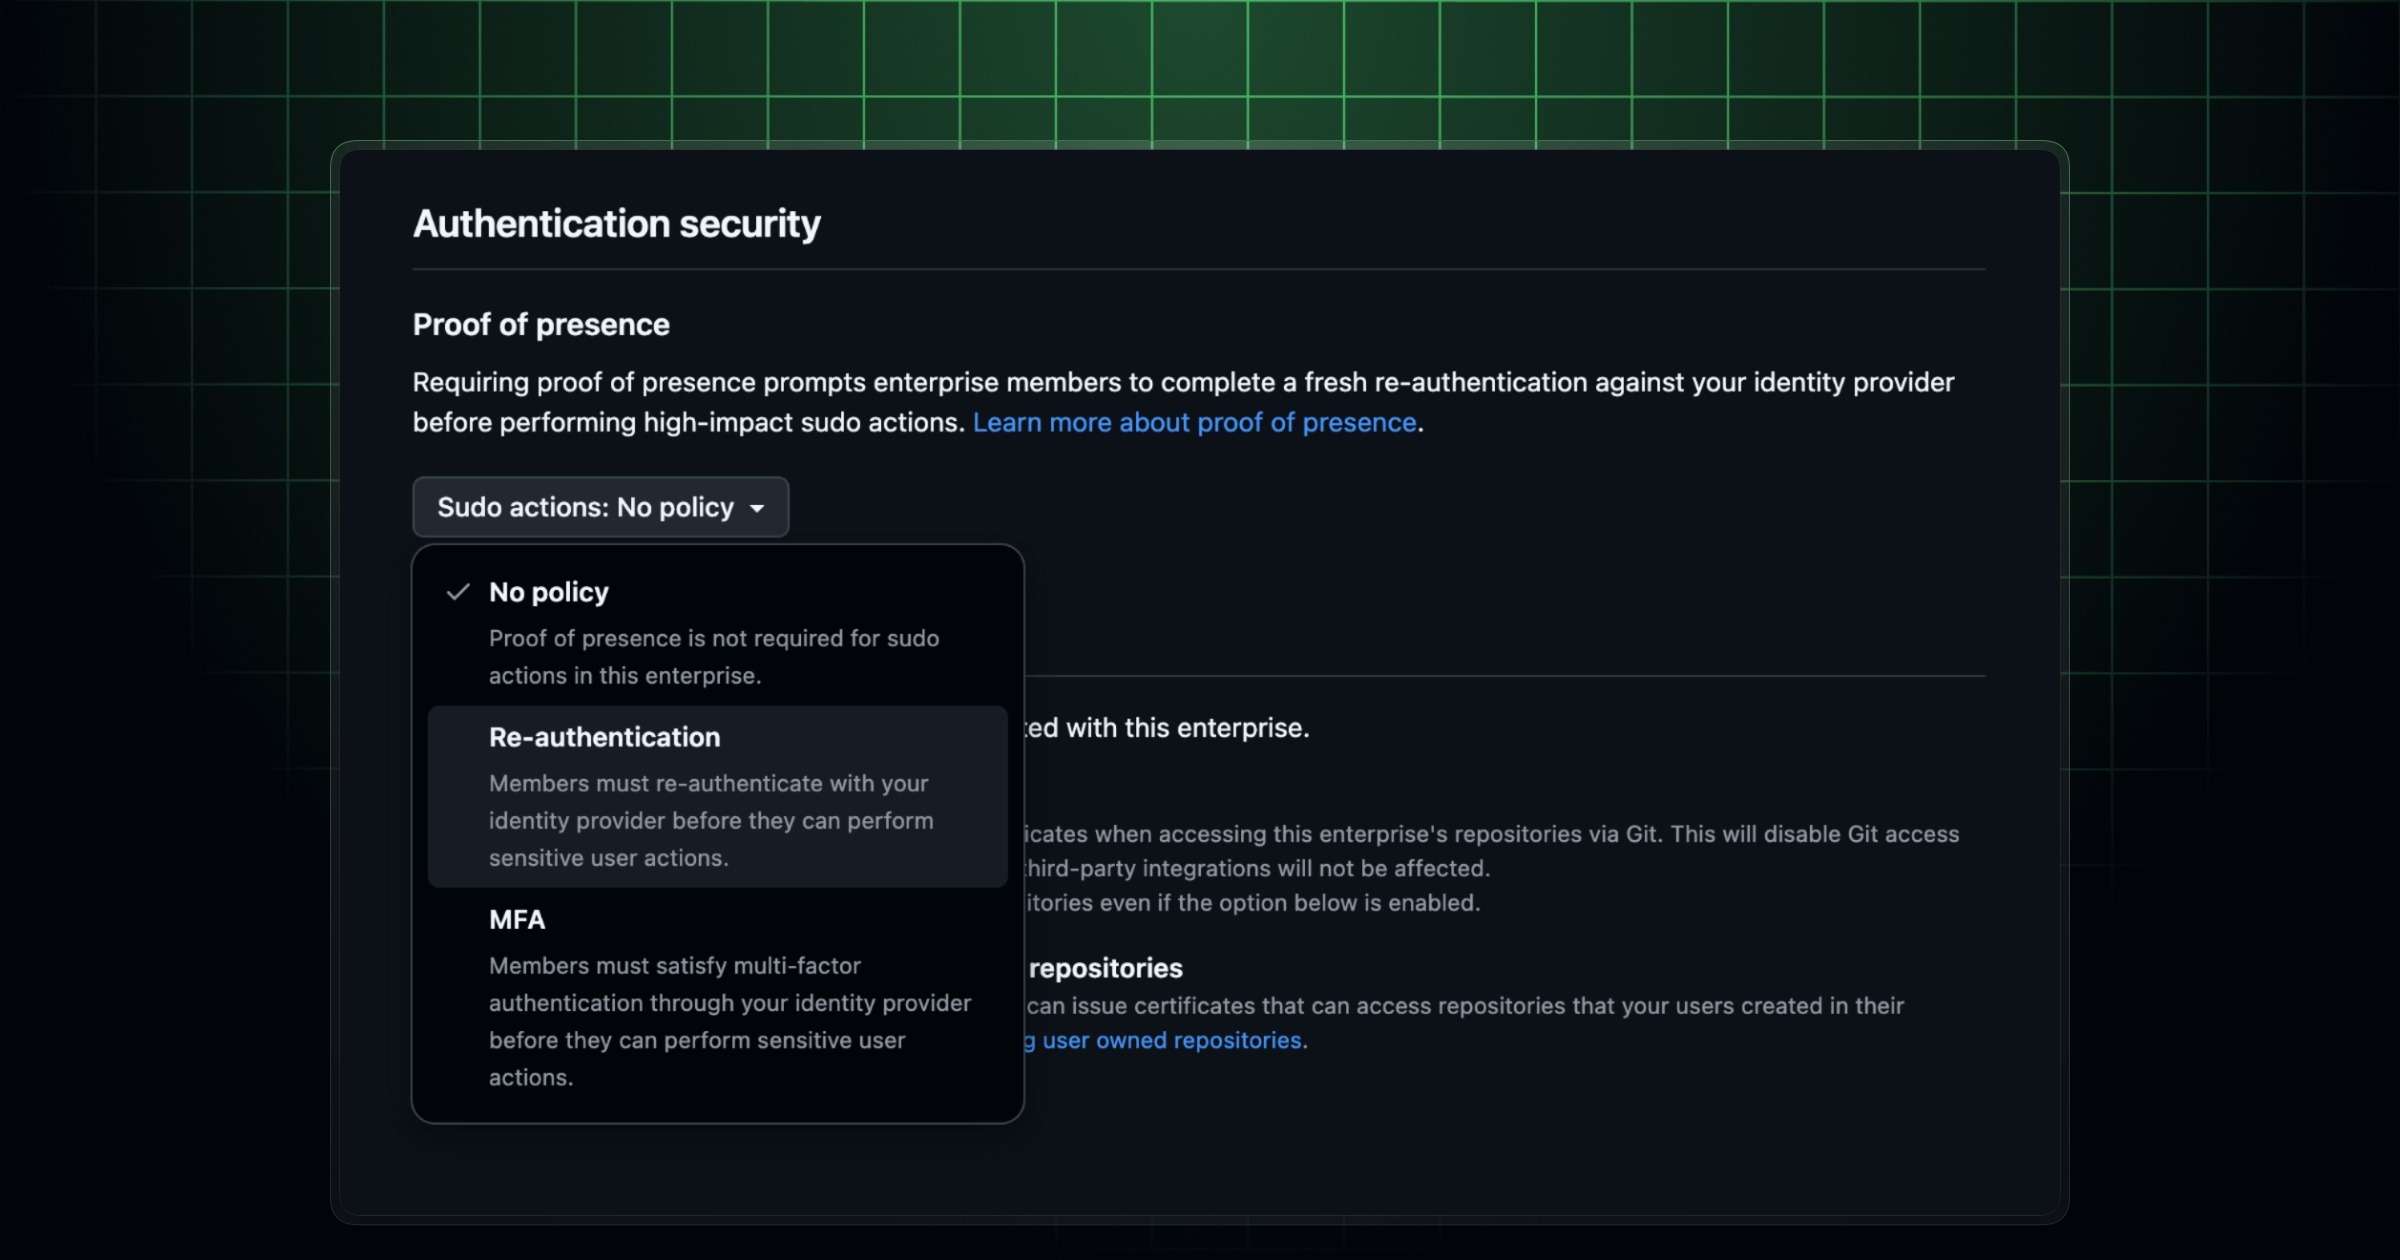 出典: Require proof of presence for high-impact actions — GitHub Changelog (2026-09-24)
仕組み — IdPに戻してポリシーを満たしたことの証明を持ち帰らせる
有効化すると、メンバーが高影響操作(例: トークンの作成、webhookの編集、組織のセキュリティ設定の変更、回復コードの表示)を試みた際にGitHubがユーザーをIdPにリダイレクトし、指定の認証ポリシーを満たすことを求める。IdP側のポリシーに応じて、MFA(認証アプリ・生体認証など)、デバイスコンプライアンスの確認、あるいは単なる再サインインで「鮮度」を証明する形になる。IdPからポリシー充足の証明を持ち帰ってきた場合のみ操作が続行できる。
- 選択できる要件は2種: Re-authentication(IdPでの再認証。ポリシー次第ではパスワードのみでも可)とMFA(再認証+追加の多要素チャレンジ)
- セッションモデル: sudo modeと同じで、チャレンジ成功後は同一ブラウザセッションで2時間、追加チェックなしに高影響操作を続行できる
- 狙い: 侵害・乗っ取り済み認証情報や、所有者の知らないところで追加ステップを実行するエージェントのブロック。FDA Part 11のような機密操作前の fresh authentication を求める規制対応にも役立つとしている
対象範囲と今後 — EMU+Entra IDに限定、PRマージ対応は近日予定
今回の公開プレビューは対象が絞られている。github.comおよびGHEC-DR上のマネージドユーザー(EMU)企業で、Microsoft Entra IDをSAMLまたはOIDC経由のSSO IdPに使っている場合のみだ。Entra ID以外のIdPや、EMUでない構成は現時点では対象外となる。
- 対象: EMUエンタープライズ(github.com/GHEC-DR)× Entra ID(SAML/OIDC)
- 近日提供予定: プルリクエストのマージ前のproof of presence対応
- 設定方法: 公式ドキュメントのproof of presenceおよびsudo modeの項目を参照。GitHub Communityでの議論も案内されている
9月21日の認証情報インベントリのエクスポート公開に続く、Enterprise向けセキュリティ強化の一環だ。なお本記事は公開プレビュー時点のChangelogに基づくもので、一般提供(GA)時の仕様変更や対象拡大の可能性がある。
