

NAW / GOVERNANCE 07
IMAGE: AI生成ビジュアル
GOVERNANCE / Governance
Anthropicが「Cyber Verification Program」を3階層に拡大 — 防御・レッドチーム・特殊アクセス、CyScenarioBenchの評価も公開
Anthropicは2026年10月6日、セキュリティ専門家向けのCyber Verification Program(CVP)を3つのアクセス階層に拡大すると発表した。対象モデルはClaude Opus 5.5、Sonnet 5.5、Mythos 5.1以降。階層別の遮断効果をCyScenarioBenchで測定し、Project Glasswing経由で少なくとも12.9万件の脆弱性が見つかったとしている。
Anthropicは2026年10月6日、公式ブログで「Cyber Verification Program(CVP)」の拡大版を発表した。高度なサイバー能力と緩和された遮断分類器を、審査を通過したセキュリティ専門家に提供する制度で、Project Glasswingと従来のCVPを統合し、3つのアクセス階層に再編した。以下は同発表の記載内容の整理である。
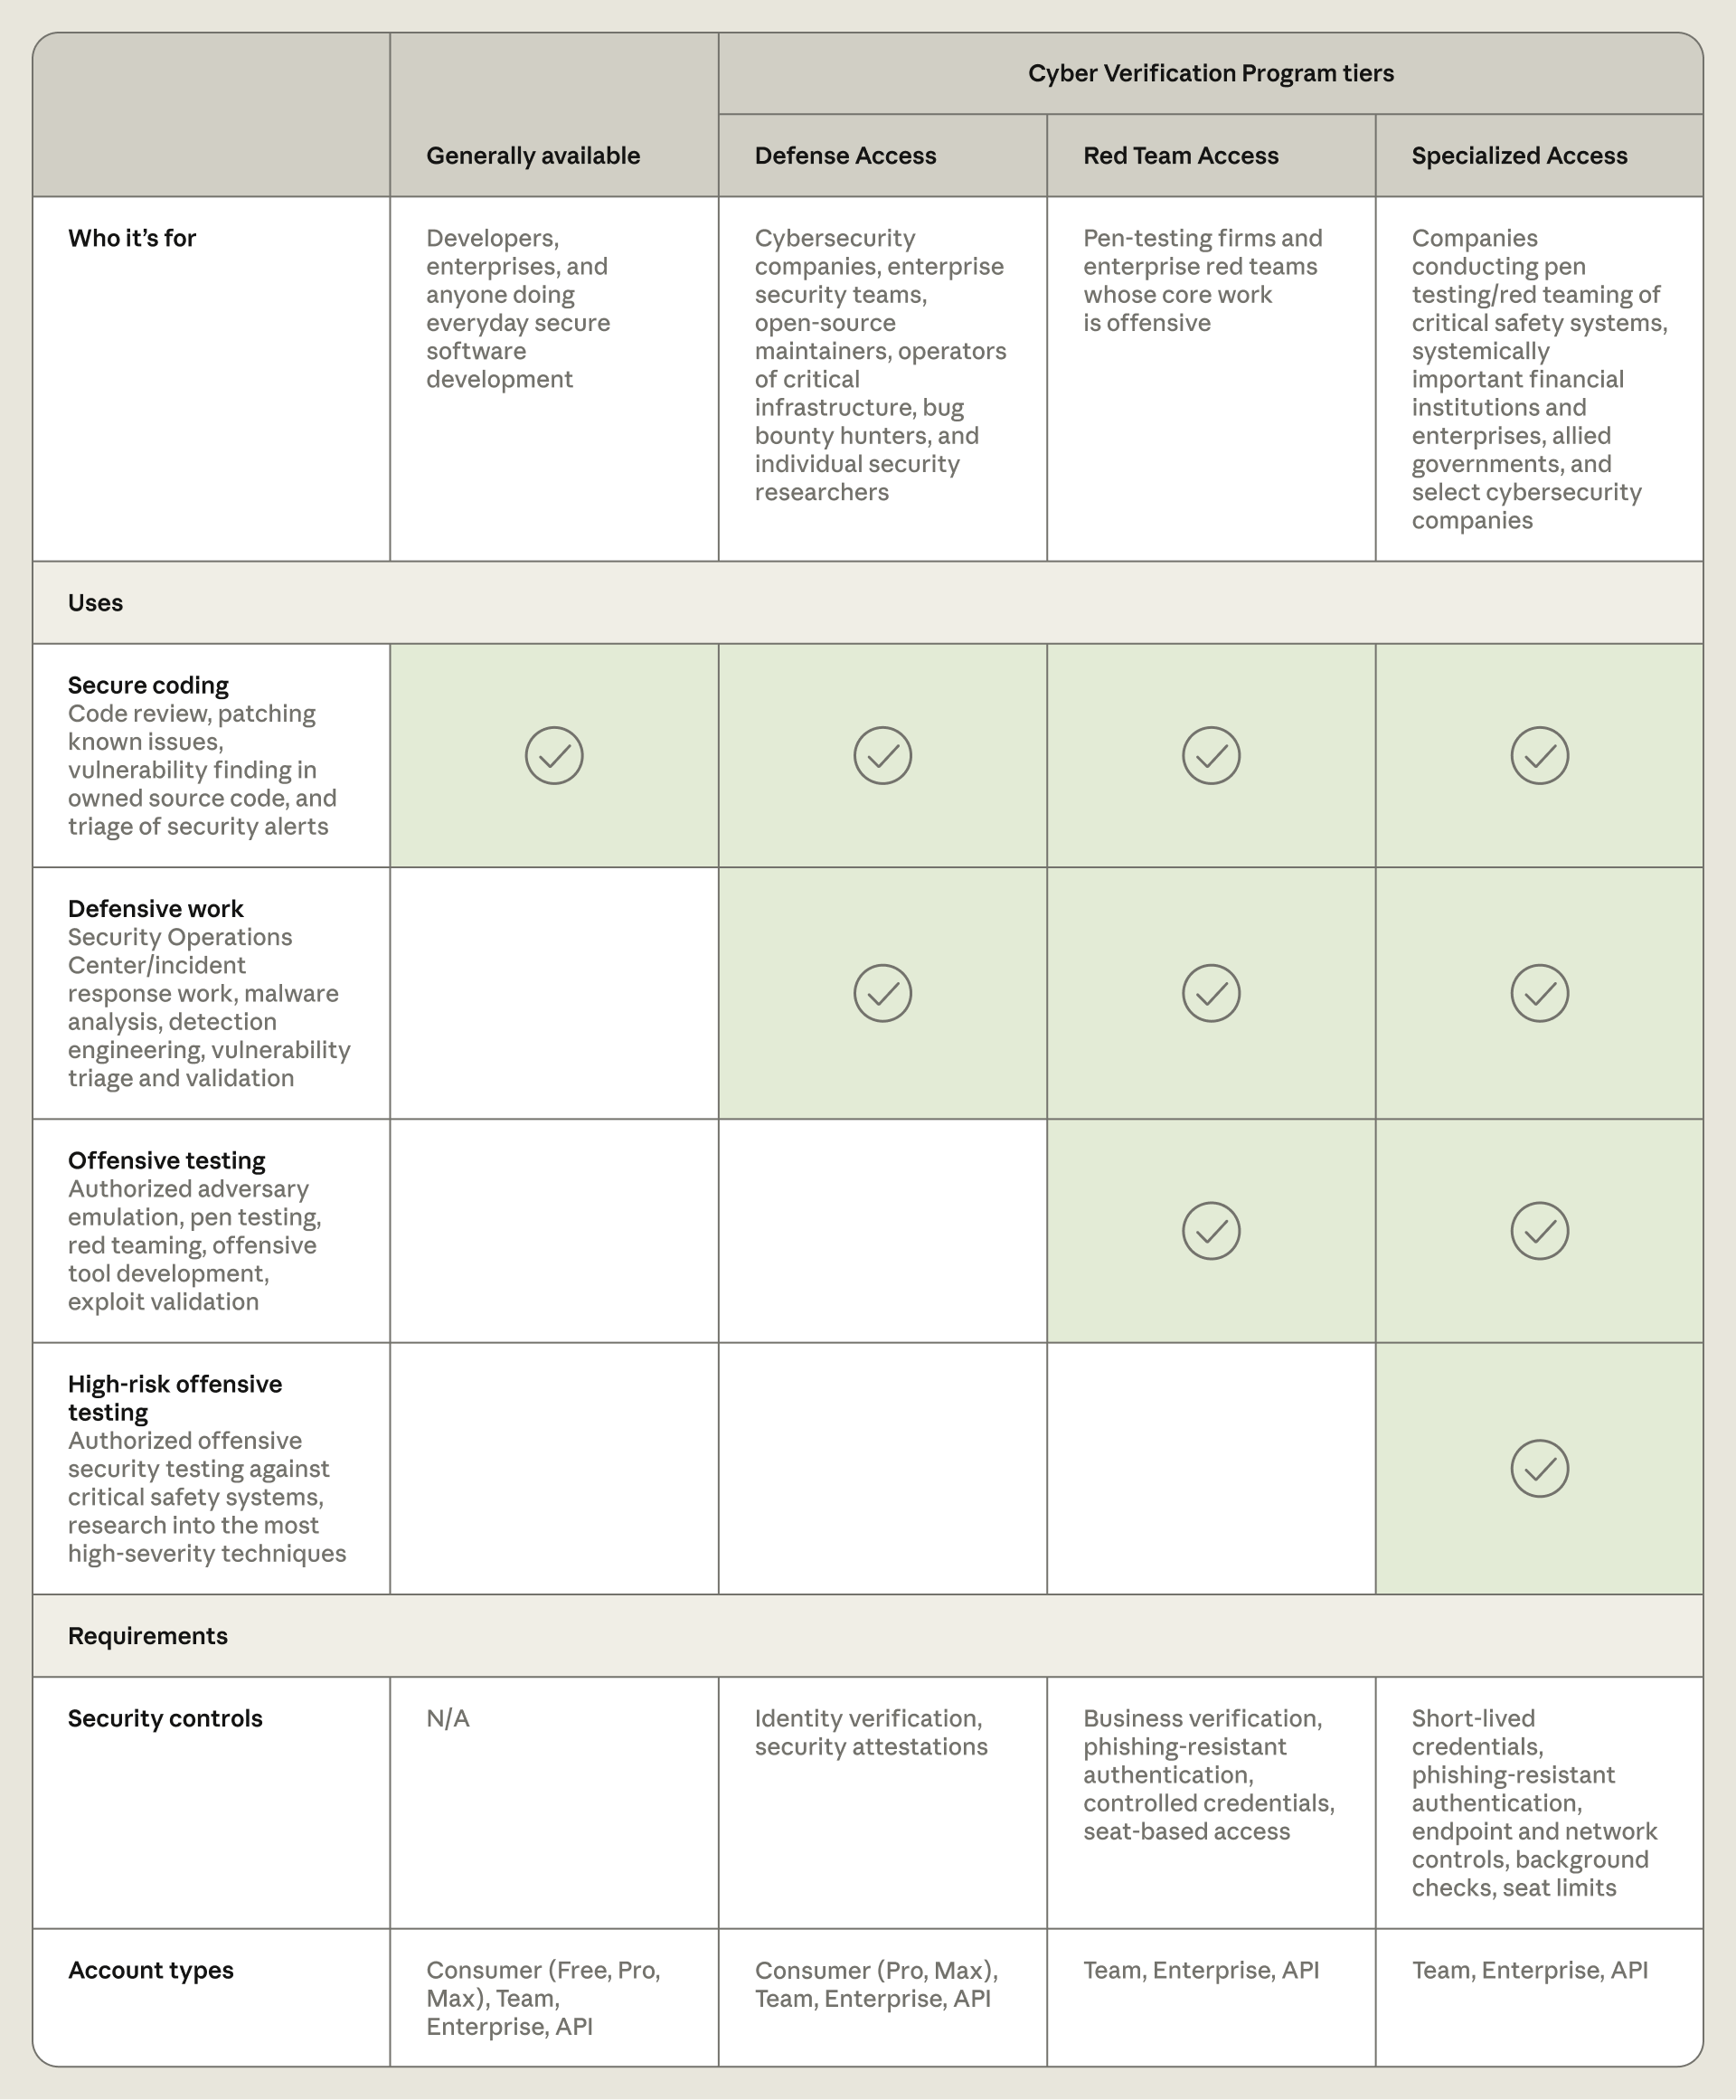
3つの階層 — 防御から特殊インフラまで
- Defense Access: SOC・インシデント対応、マルウェアのリバースエンジニアリング、脆弱性の分析・検証など防御業務が対象。自社システムを守る企業・非営利・大学・政府のセキュリティチーム、地域病院や自治体公益事業などの重要インフラ運営者、中小セキュリティ企業、オープンソース保守者、脆弱性報告の実績ある個人研究者が例示され、多くの防御組織が該当すると見込んでいる。申請への回答は数日以内を目指すとしている。
- Red Team Access: 防御用途に加え、認可済みのペネトレーションテストとレッドチーミングが可能になる。自社・政府のレッドチームやペネトレーションテスト企業など組織のみが対象で、個人研究者は対象外。認可されたシステムへの検証に限定され、ランサムウェア展開や物理システム破壊など実害・大規模混乱につながる行為はリアルタイムで遮断が残る。審査は数週間を見込み、審査中はDefense階層に登録される。
- Specialized Access: 遮断が最も少なく、航空管制システムや送電網、通信網、銀行間送金基盤、政府行政網など人命・市場に影響しうる安全システムの検証を認められた限定的な組織向け。米政府と連携して組織ごとに審査し、Project Glasswingの既存参加者は再承認なしで移行する。
- 対象モデル: 各階層ともOpus 5.5、Sonnet 5.5、Mythos 5.1と今後の新モデルが利用できる。一般提供モデルには引き続き保守的なサイバーセーフガードが適用され、ほとんどのサイバー作業は遮断されるとしている。
出典: Expanding the Cyber Verification Program \ Anthropic
階層別の効果測定 — CyScenarioBenchの結果
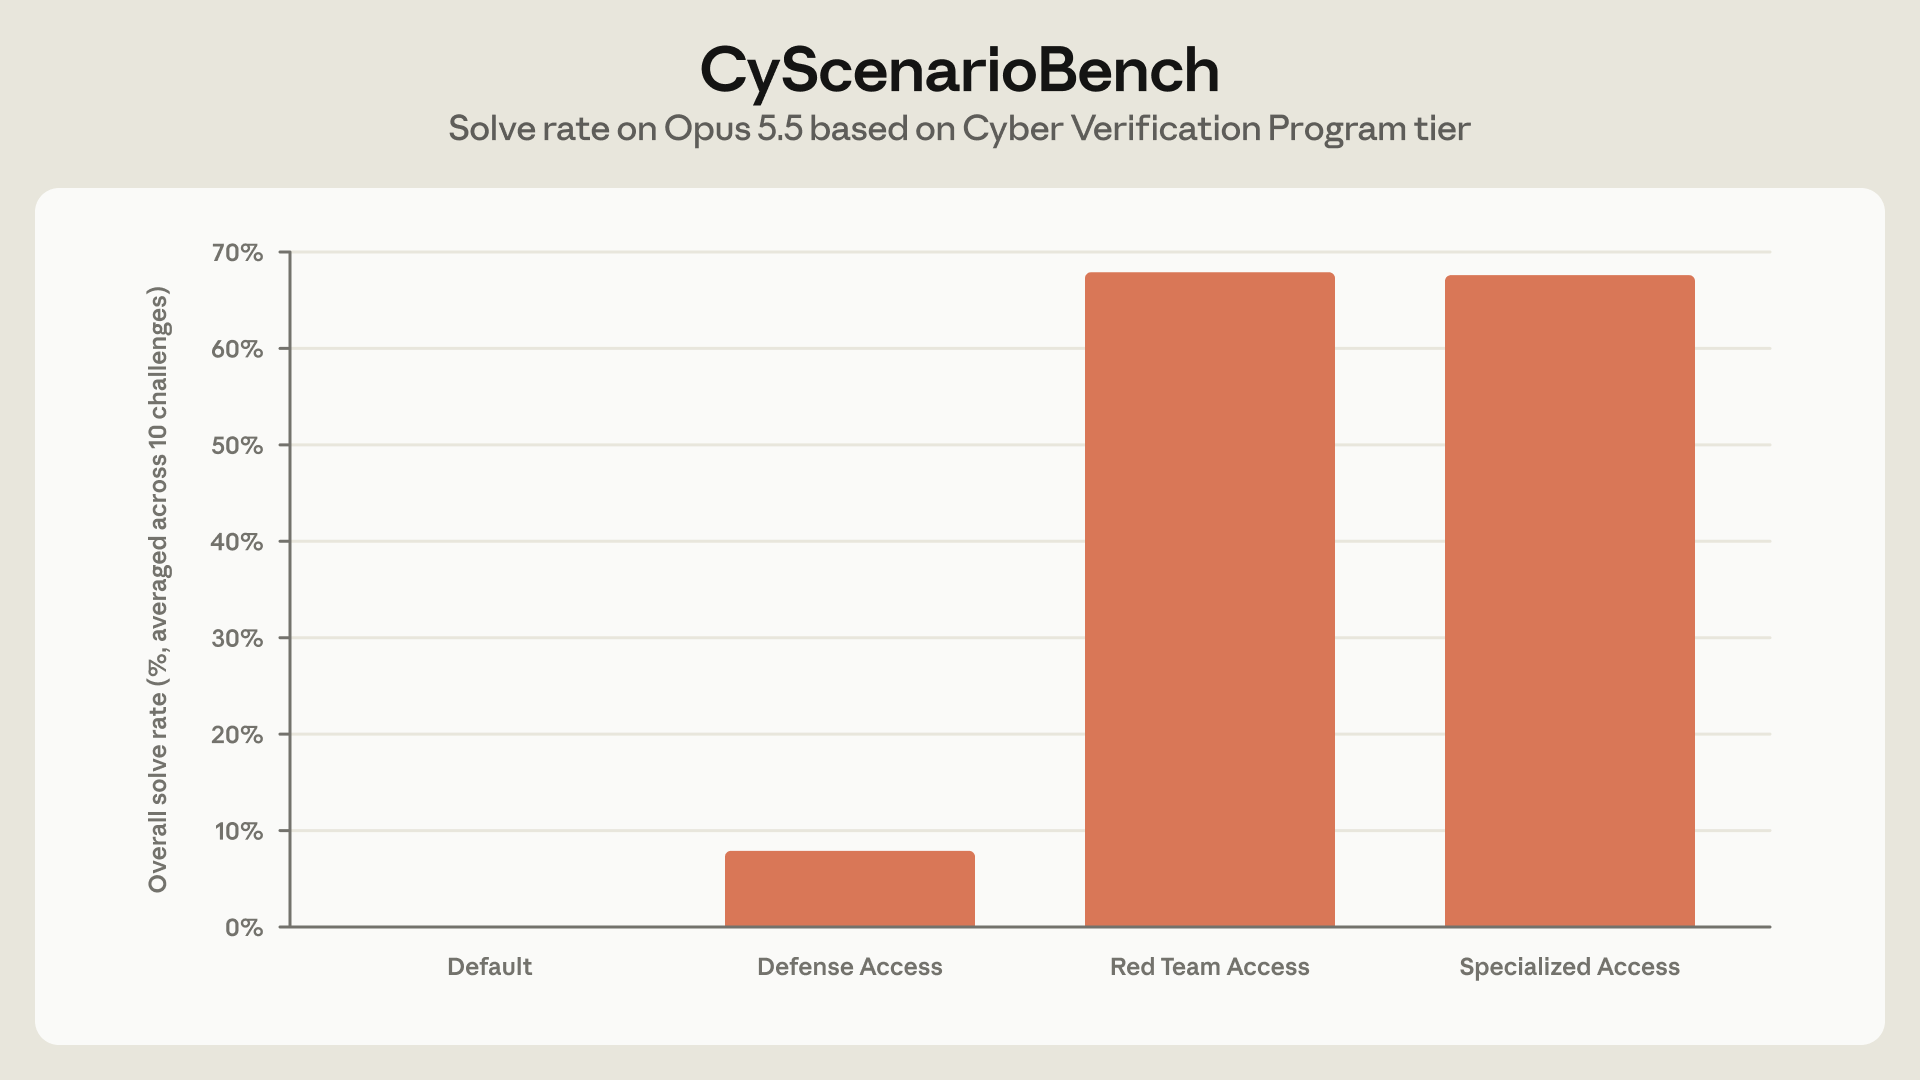
- 評価方法: 多段階サイバー作戦の計画・実行能力を測るCyScenarioBenchをClaude Opus 5.5で実施し、階層ごとのセーフガード調整で遮断状況を比較した。各10課題×各階層5試行。
- 結果: CVPなしでは全課題が最初のプロンプトで遮断。Defense階層では50試行中46件が途中で遮断され、残り4件が成功。Red Team階層では遮断は発生せず、50件中34件が成功した。これはセーフガードなしの成功率67.6%と実質同等で、Specialized相当と位置づけている。
- 注意: 上記はベンダー自身による評価であり、独立した第三者検証ではない。
出典: Expanding the Cyber Verification Program \ Anthropic
実績と運用条件 — 12.9万件の脆弱性、データ保持は必須
- Glasswingの実績: Project Glasswing経由で2026年4〜7月にパートナーが少なくとも129,000件の検証済み脆弱性を発見し、自社のオープンソース走査でも4〜10月に5,500件を追加。このうち33,000件超がcriticalまたはhigh評価だったとしている。回答した一部パートナーの調査に基づくため過小評価の可能性が高く、真の影響は少なくとも5倍と見込んでいる。
- データ保持: 不正利用監視のため、参加組織にはデータ保持が求められる。今秋登場予定のEnterprise Frontier Safeguards(EFS)でゼロ保持と堅牢なセーフガードの両立を目指し、それまではFable 5.1・Mythos 5.1のゼロ保持利用者がCVPでもゼロ保持を使えるとしている。
- 提供基盤: Claude Platform、Google CloudのVertex AI、Microsoft Foundryで利用でき、Amazon BedrockではEFS対象顧客のみ。既存CVP参加者は従来モデルの設定を維持し、新モデルへのアクセスは自動で評価される。