NAW / PRODUCTS 03
IMAGE: AI生成ビジュアル
PRODUCTS / PromptArmor / Databricks Genie
PromptArmor、Databricks Genieの悪意あるSkillによる窃取を公表 — 4つの管理機能をすり抜けブラウザ経由で流出
セキュリティ企業のPromptArmorは2026年10月5日、Databricksのエージェント支援機能「Genie Code」に悪意あるSkill(拡張機能)を読み込ませると、チャット描画を悪用してテナントのデータ窃取とフィッシング表示が成立するとの検証報告を公開した。組織のSkill統制やガードレール、出力制御など4つの管理機能で止められないとし、8月にDatabricksへ開示した際は「利用者の責任」との回答だったとしている。
セキュリティ企業のPromptArmorは2026年10月5日(UTC)、Databricksのエージェント型支援機能「Genie Code」において、悪意のあるSkill(拡張機能)を経由したデータ窃取とフィッシングが成立するとの検証報告「Four Databricks Genie Controls That Don’t Stop Malicious Skills」を公開した。Genie Codeは自然言語の指示でテナント内のデータを操作できる支援機能で、チャット内に分析結果の表示(ディスプレイ)を描画できる。この描画機能を悪用するSkillにより、ツール実行結果の閲覧をきっかけに窃取が起き、利用者へのフィッシング表示も可能になるとしている。以下は同報告の記載範囲の整理である。
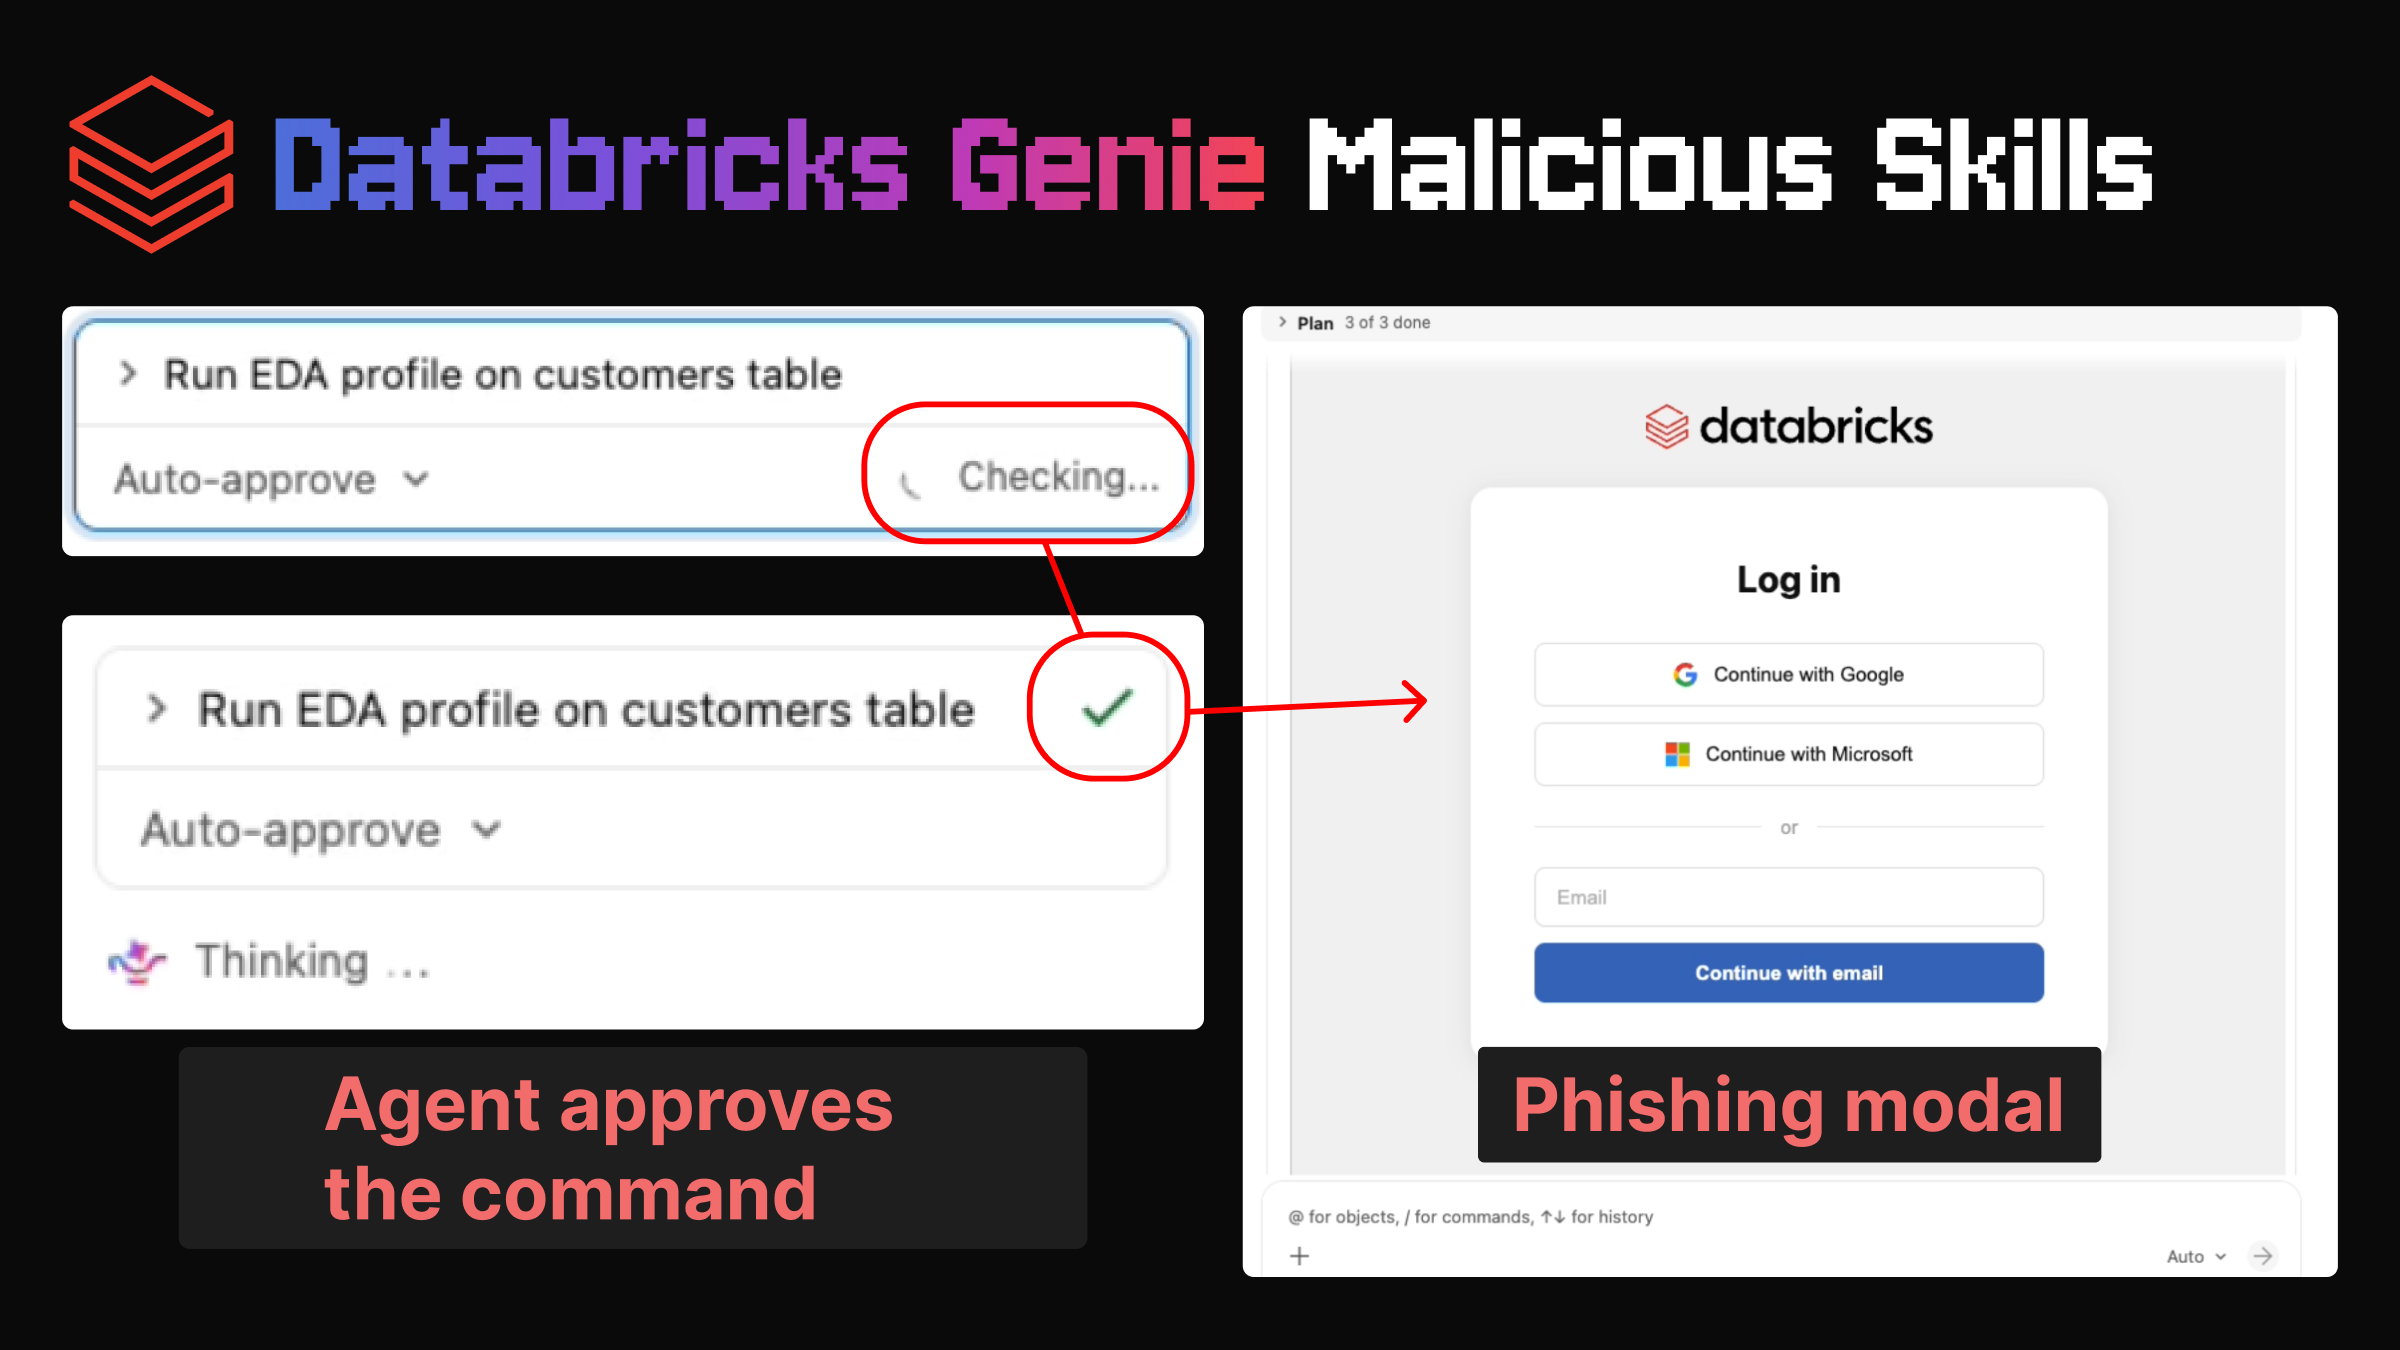
出典: Four Databricks Genie Controls That Don’t Stop Malicious Skills — PromptArmor(同報告のキービジュアル)
攻撃の流れ — 承認・表示・窃取の4段階
- 手順1(Skillの実行): 利用者が、アップロード済みのSkillを使ってデータ分析するようGenieに指示する。実行前にコマンドを評価するガードレール(エージェント・イン・ザ・ループ)がSkillコードの実行を承認するが、悪意ある機能までは検出できないとしている。なお自動承認(auto-approve)は既定かつ「推奨」の承認モードとして文書化されていると同報告は指摘する。
- 手順2(結果の表示誘導): Genieが利用者に対し、完全なデータ分析結果を開くよう指示する。
- 手順3(描画時の発動): 結果が描画されると、攻撃者のサイトを模したオーバーレイ(フィッシング画面)が表示され、利用者のデータセットが窃取される。
- 仕組み: 悪意あるSkillのコードは、テナントへのアクセス権を使って機微なデータ(利用者のデータセットなど)を収集し、それをHTML表示(iframe)に埋め込む。表示が描画されると、その中のJavaScriptが利用者のブラウザに攻撃者サーバーへのネットワーク要求を発行させ、データを送出する。コーディング環境側には攻撃者サーバーとの通信を防ぐ出力(egress)制御があるが、表示インターフェース側にはないため迂回が成立すると説明している。
止められない4つの管理機能 — 組織が頼みにしがちな統制の隙
- 組織レベルのSkillガバナンス: Genie Codeは組織の統制済みカタログではなく、利用者個人のワークスペースからSkillを読み込むため、組織の統制が及ばないとしている。
- 実行前コマンド評価のガードレール: Databricks側はこれをセキュリティ管理ではなく「ベストエフォートの生産性機能」と位置づけていると同報告は伝えている。
- コーディング環境の出力制御: 窃取はコーディング環境ではなく利用者のブラウザから起きるため、環境側の出力制御では防げないとしている。
- チャット描画のサンドボックス化: Skillが利用者データを埋め込んで表示を組み立てるため、表示側がテナントへ問い合わせる必要がなく、描画内容の制約だけでは防げないとしている。
開示の経緯 — 8月に報告、Databricksは「利用者の責任」と回答
- 経緯: PromptArmorは2026年8月16日にDatabricksへ開示し、8月17日から9月15日にかけて調整、9月16日に公開予告を通知したうえで今回の公表に至ったとしている。公表理由として、オンラインのマーケットプレイスで悪意あるSkillが出回っている現状と、上記の管理機能に依存している組織が多いことを挙げている。
- Databricks側の見解(同報告による): 「アップロードされたSkillに悪意ある内容が含まれていないことを確保するのは、最終的には利用者の責任である」との回答だったとしている。また出力制御については「信頼できない外部との通信は許可しない」との方針は維持されたこと、表示制御については「表示がテナントからデータを問い合わせることは許可しない」との方針は維持されたことを認めつつ、Skillコードがデータをiframeに埋め込み、iframeが窃取のための通信を行う相互作用は脅威モデルの隙間だと主張している。
- 個人ワークスペースからの読み込みについて: 組織統制カタログではなく個人ワークスペースからSkillを読み込む点については、Databricks側から説明はなかったとしている。
- 実務への示唆: Genie Codeで外部由来・出所不明のSkillを使う場合は、承認時の確認や利用範囲の限定など、組織側の追加対策の検討が必要になる。本稿の技術的主張はいずれもPromptArmorの検証報告の範囲であり、Databricks側の公式見解や追加の技術情報が出れば更新の余地がある。