IMAGE: AI生成ビジュアル
GOVERNANCE / POLICY & SAFETY
OWASP、LLMアプリケーションのTop 10リスクを2026年版に刷新 — 数千件の実インシデント分析で「Excessive Agency」が3位に浮上
OWASP GenAI LLM Top 10 2026が8月4日に公開。プロンプトインジェクションが1位を維持する一方、エージェントの過剰権限(Excessive Agency)が6位→3位へ急上昇し、新しい「Hidden Context Exposure」(隠れた文脈の露出)が8位に新規参入した。数千件の実インシデントとコミュニティ投票を組み合わせた初のデータ駆動ランキング。
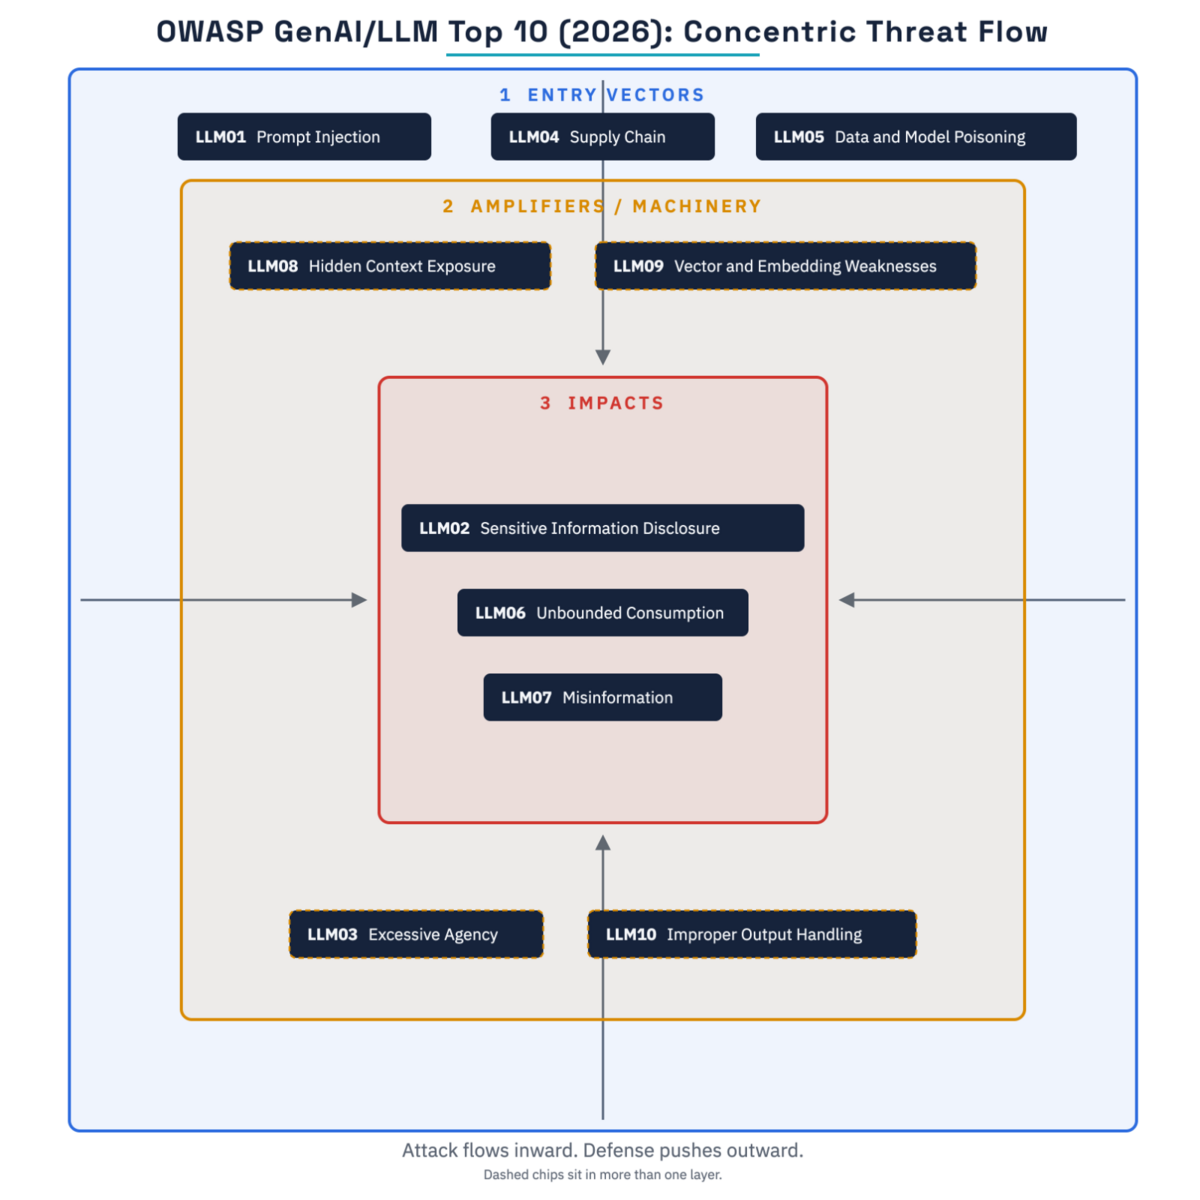
OWASP(Open Worldwide Application Security Project)は2026年8月4日付(公式GitHubリポジトリの記載日)で、LLM(大規模言語モデル)を利用するアプリケーションの最重要セキュリティリスクをまとめた「OWASP GenAI LLM Top 10 2026」を公開した。数百人のAIセキュリティ専門家によるコミュニティ開発の最新版で、今回の特徴は数千件の実世界のAIセキュリティインシデントを分析してランキングに反映した点にある。2025年版との比較では、エージェントの過剰権限(Excessive Agency)が6位から3位へ浮上し、新項目も加わるなど「エージェント時代のリスク」への重心移動が鮮明になった。
画像出典: OWASP GenAI-Security-Project/GenAI-LLM-Top10公式リポジトリ(CC BY-SA 4.0)
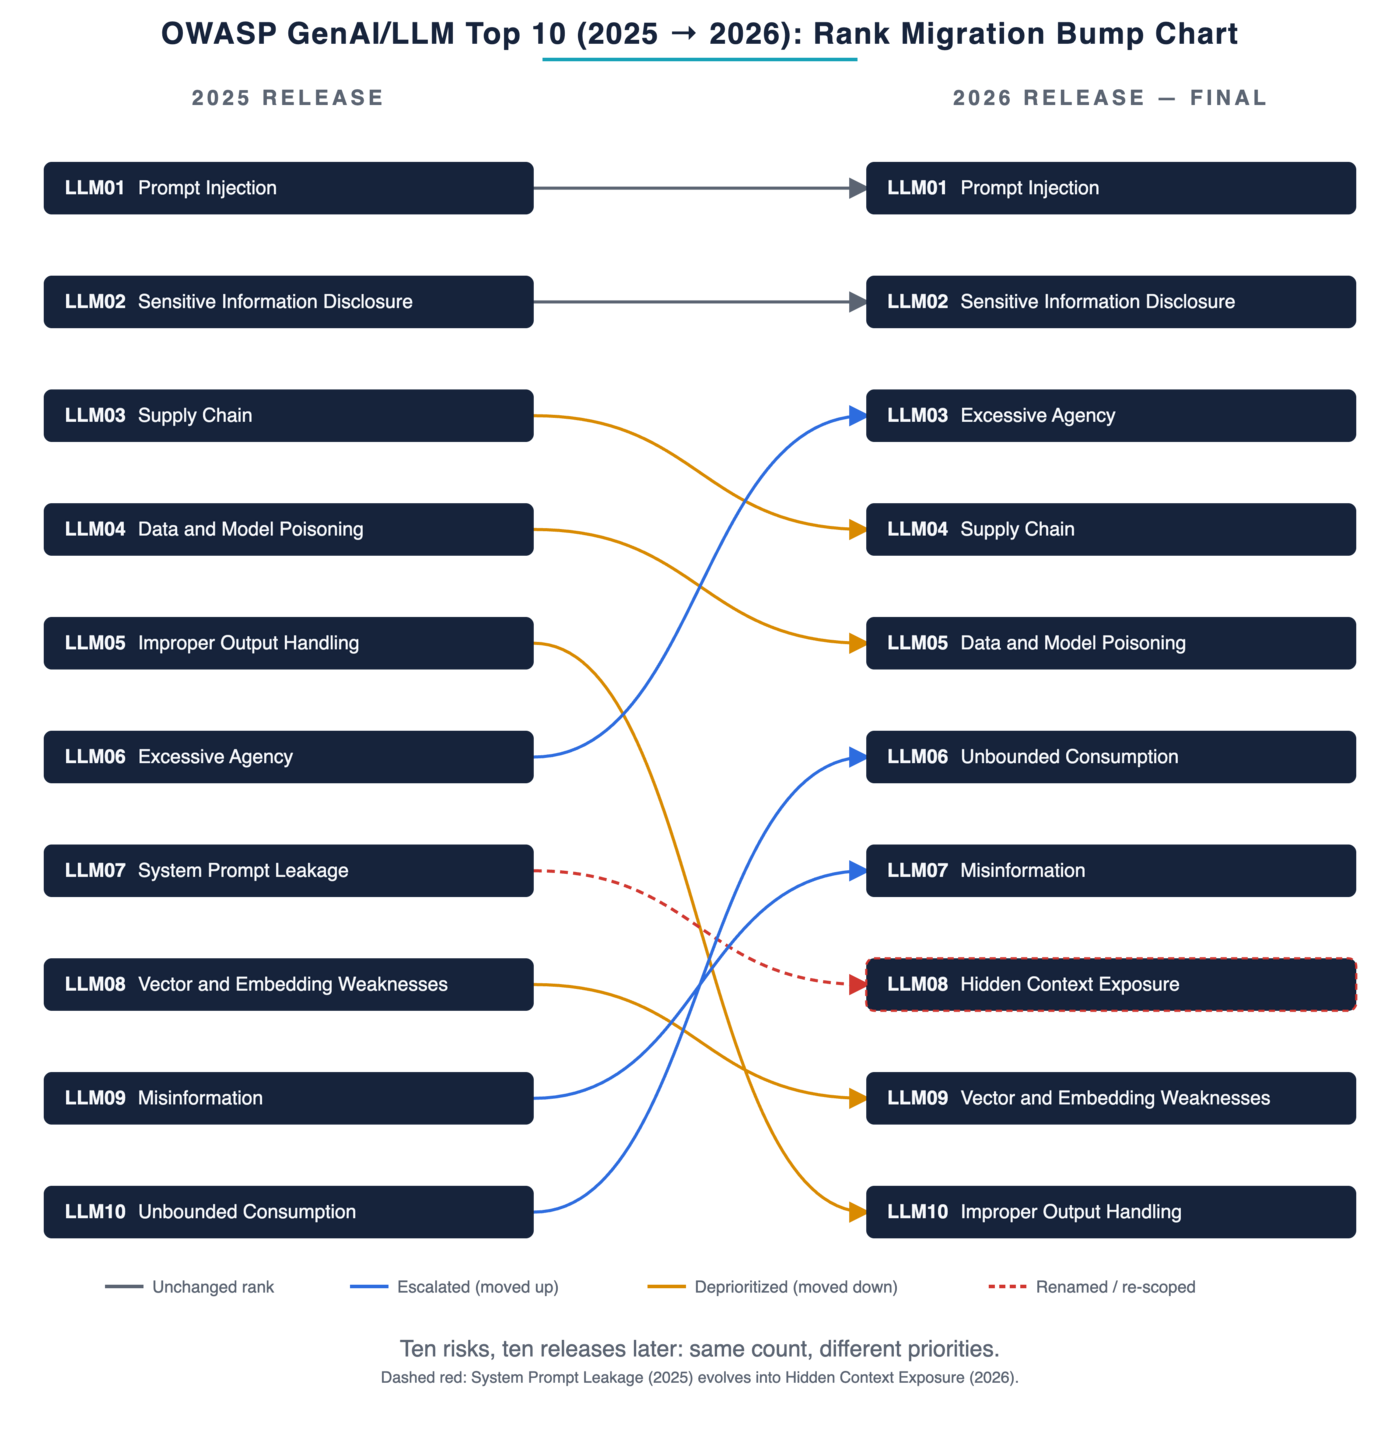
2026年版のランキングと2025年版からの変化
2026年版では順位の再編が大きく、実インシデントとコミュニティ投票の結果が反映されている。
- LLM01:2026 Prompt Injection(プロンプトインジェクション) — 1位を維持
- LLM02:2026 Sensitive Information Disclosure(機密情報の開示) — 2位を維持
- LLM03:2026 Excessive Agency(過剰権限) — 2025年の6位から3位へ浮上。エージェントが許可を超えて行動するリスクがランキングで最も大きく上昇した項目の1つ
- LLM04:2026 Supply Chain(サプライチェーン) — 3位→4位
- LLM05:2026 Data and Model Poisoning(データ・モデル汚染) — 4位→5位
- LLM06:2026 Unbounded Consumption(無制限の消費) — 10位→6位へ急浮上。コンテキスト・計算資源の枯渇攻撃が上位化
- LLM07:2026 Misinformation(誤情報) — 9位→7位
- LLM08:2026 Hidden Context Exposure(隠れた文脈の露出) — 新規参入。システムプロンプトや内部文脈が出力に漏れるリスクを独立項目化
- LLM09:2026 Vector and Embedding Weaknesses(ベクトル・埋め込みの弱点) — 8位→9位
- LLM10:2026 Improper Output Handling(不適切な出力処理) — 5位→10位へ降下
2025年版にあった「System Prompt Leakage(システムプロンプト漏えい・LLM07:2025)」は2026年版の一覧から消え、代わりに新設のLLM08「Hidden Context Exposure」が加わった。
画像出典: OWASP GenAI-Security-Project/GenAI-LLM-Top10公式リポジトリ(CC BY-SA 4.0)
データ駆動ランキングとフレームワーク連携
- 2026年版は「コミュニティの判断」と「実インシデントの分析」を組み合わせて順位・範囲・事例・緩和策・フレームワーク対応付けを更新したとされ、数千件の実インシデントに基づく新規調査が反映されている
- 各項目は開発者・アーキテクト・セキュリティ担当者・CISO向けの説明、攻撃シナリオ、実践的な緩和策を備える
- NIST(AI RMF)・MITRE ATLAS・CWE・OWASP Top 10 for Agentic Applicationsへのマッピングを収録。エージェント固有のリスクはAgentic Applications版と相互参照で補完する構成
- 公式ソースはMarkdown形式で GitHubリポジトリ に公開され、ライセンスはCC BY-SA 4.0。誤りの報告・フィードバック窓口も併設されている
LLMアプリケーションの脅威は、チャットUIの「プロンプト操作」から、自律エージェントの「承認を超えた行動」へと軸足を移しつつある。今回の更新は、そのシフトを実インシデントのデータで裏付けた点で、2026年後半のAIセキュリティ対策を考える上での基準資料になる。